
IEC 62443 – norma týkající se průmyslové kybernetické bezpečnosti Řada mezinárodních norem IEC 62443 definuje bezpečnostní požadavky pro výrobce, integrátory a provozovatele s cílem předcházet rizikům.
Přehled norem IEC 62443 a ISO 27001
Kybernetická bezpečnost v oblastech IT a OT
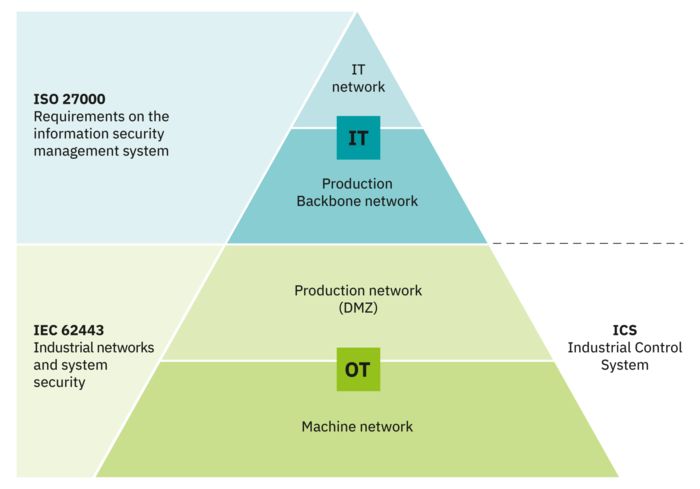
V minulosti byly informační technologie (IT) a provozní technologie (OT) posuzovány odděleně a byly přiřazovány různým odborným oblastem. Se zvašující se mírou zesítění a digitalizace systémů i výrobních postupů se však tyto oblasti dále rozrůstají společně. Na kybernetickou bezpečnost proto již nelze pohlížet izolovaně. Účinné a efektivní ochrany před kybernetickými útoky lze dosáhnout pouze koordinovaným přístupem.
Řada norem ISO 27000 definuje cíle ochrany IT se zaměřením na důvěrné informace. Pro oblast OT je rozhodující dostupnost systémů, jaká je popsána v normě IEC 62443. Cílem řady norem IEC 62443 je umožnit poskytování pomoci při zajišťování bezpečného provozu průmyslových automatizačních systémů (ICS) – od konstrukčního návrhu přes implementaci až po správu. Za tímto účelem jsou v několika normách této řady popsána pravidla určená pro výrobce komponent, systémové integrátory a provozovatele: Výrobci komponent musí být schopni postarat se (ve vzájemné součinnosti s výrobci strojů a zařízení) o zabezpečení svých výrobků. Provozovatel pak zodpovídá za bezpečný průběh provozních postupů. Norma IEC 62443 proto doplňuje normu ISO 27001. Pro zajištění ucelené ochrany před kybernetickými útoky je rozhodující zohlednění obou norem.
Skladba normy IEC 62443
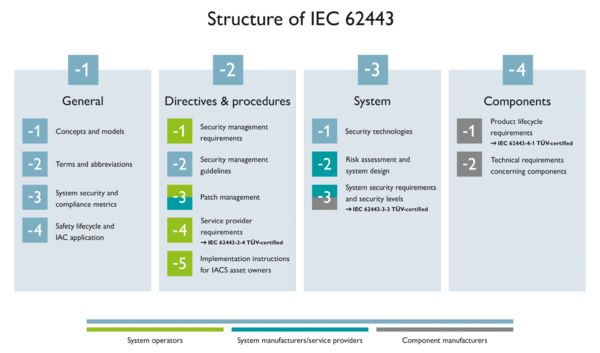
Zvláštním rysem normy IEC 62443 je holistický přístup k bezpečnosti již od fáze návrhu. To zahrnuje požadavky na podnikové procesy a příslušné provozní systémy a komponenty. Kromě toho tento přístup definuje jak procesní, tak technická opatření.
Ústřední bezpečnostní koncepcí normy IEC 62443 je „Defense in Depth“. Odstupňování několika za sebou zařazených bezpečnostních mechanismů ztěžuje útočníkům vniknutí do systému.
Zavedení normy IEC 62443 na straně provozovatele
Postup „Devět kroků k bezpečnému zařízení“.
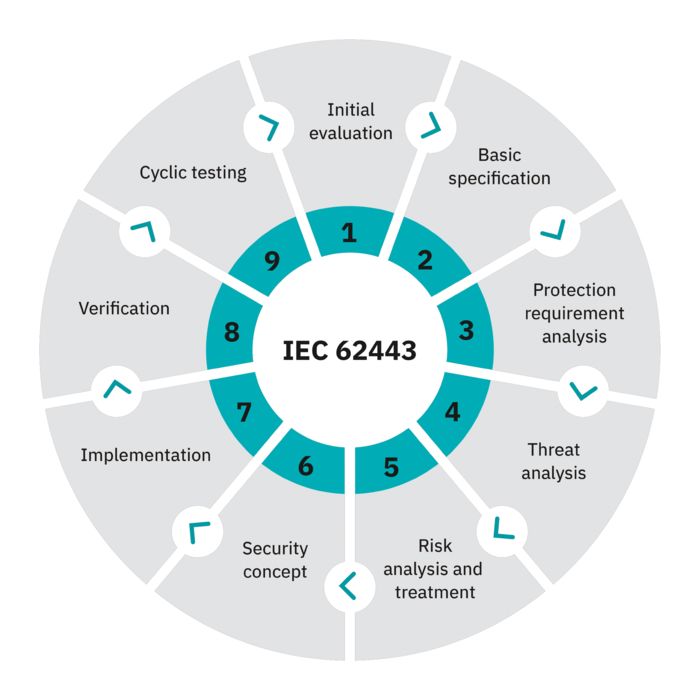
Bezpečné automatizační řešení začíná definicí majetkových položek, které mají být chráněny. Pro tyto položky se provádí analýza hrozeb a rizik. Tyto analýzy pak tvoří základ pro odvození opatření ke zmírnění rizik a z nich vyplývajících požadavků na systém a na použité komponenty.
Úroveň ochrany zařízení však nevyplývá pouze z technických schopností, nýbrž také z reálných procesů a z úrovně znalostí na straně personálu. Bezpečnost zařízení je podmíněna trvalým monitorováním a péčí. K tomu patří přesná znalost nainstalovaného zařízení a jeho vlastností – tedy schématu sítě a inventárního seznamu všech komponent – stejně jako správa uživatelů, včetně jejich přístupových oprávnění a údajů.
Přitom však neexistuje standardní řešení pro všechny případy použití. Bezpečné automatizační řešení je vždy nutno přizpůsobit individuálním podmínkám. Realizovaná opatření musí být také pravidelně přezkoumávána a odpovídajícím způsobem přizpůsobována aktuálnímu stavu techniky. Abychom vám přitom pomohli, definovali jsme postup „Devět kroků k bezpečnému zařízení“. Tento postup umožňuje provozovatelům a systémovým integrátorům implementovat zabezpečení jako přímou součást jejich specifického konstrukčního řešení.
Zavedení normy IEC 62443 ve společnosti Phoenix Contact
Naše ucelená koncepce zabezpečení v rozsahu 360°
Koncepce zabezpečení v rozsahu 360°
Ve společnosti Phoenix Contact jsme začali zavádět normu IEC 62443 v roce 2017. Ochrana systémů nebo zařízení však může být zaručena pouze tehdy, pokud budou zabezpečeny ze všech stran. Z toho důvodu jsme vyvinuli a implementovali svou koncepci zabezpečení v rozsahu 360° – jako úplnou nabídku bez jakýchkoli kompromisů.
Náš přístup ke kybernetické bezpečnosti je komplexní. Začíná to bezpečným vývojovým procesem, který zajišťuje, že naše produkty jsou od samého počátku vybaveny robustními bezpečnostními funkcemi. Tyto bezpečnostní funkce jsou do našich produktů integrovány ve všech úrovních, aby poskytovaly rozsáhlou ochranu. Kromě toho nabízíme certifikované služby, které si kladou za cíl neustále zlepšovat zabezpečení našich zákazníků.
Vývojový proces certifikovaný podle normy IEC 62443- 4-1
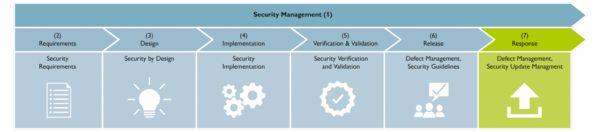
Proces bezpečného vývoje certifikovaný podle normy IEC 62443-4-1 jsme pro naše komponenty zavedli již v roce 2018. Tento proces je založen na osvědčených zásadách kybernetické bezpečnosti a hloubkové obrany.
Od té doby je důležitou součástí transparentní a otevřená komunikace týkající se možných bezpečnostních nedostatků. Tým PSIRT (Product Security Incident Response Team), který je rovněž certifikován dle normy IEC 62443-4-1, proto zveřejňuje hlášení o potenciálních zranitelnostech a poskytuje pravidelné aktualizace zabezpečení pro naše produkty.
Produkty certifikované podle normy IEC 62443-4-2
Naše bezpečné produkty jsou vyvíjeny v souladu s vývojovým procesem podle normy IEC 62443-4-1 a splňují požadavky na funkční bezpečnost podle normy IEC 62443-4-2.
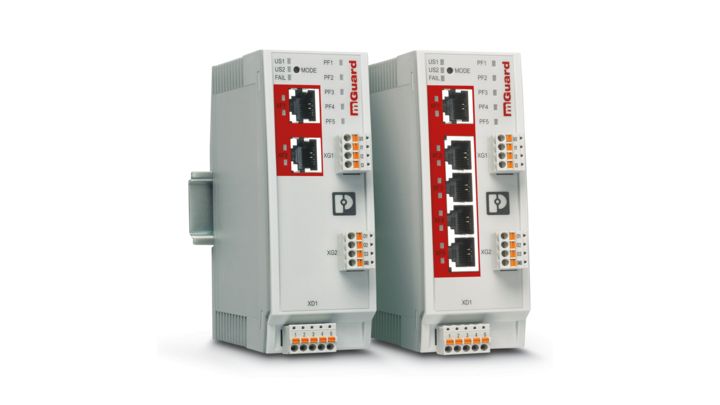
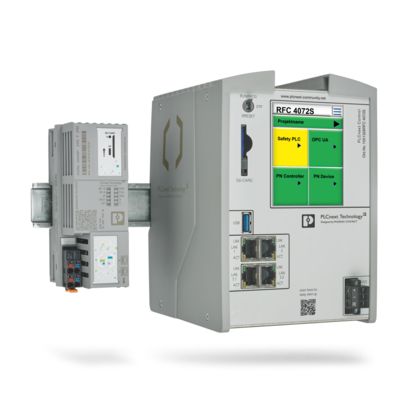
V roce 2021 se PLCnext Control stala celosvětově první řídicí jednotkou, která byla certifikována podle normy IEC 62443-4-1 ML3 /4-2 SL2 Feature Set. Od té doby jsme své portfolio certifikovaných produktů důsledně rozšířili. Patří mezi ně např. naše bezpečnostní směrovače mGuard, naše řízené přepínače 2000 či naše robustní venkovní směrovače mobilního spojení Cellulink. V současné době se nacházejí ve fázi vývoje nebo certifikace i další bezpečné produkty.
Zjistěte více o našich bezpečných produktech:
Služby certifikované podle normy IEC 62443-2-4
Služby certifikované podle IEC 62443-2-4
Aby bylo možné společně se systémovými integrátory a s provozovateli systémů vyvíjet, poskytovat poradenství, instalovat a udržovat účinná bezpečnostní řešení, musí mít zúčastněné týmy rozsáhlé dovednosti v oblasti kybernetické bezpečnosti a také musí být schopny tuto skutečnost doložit. Tím bude zajištěno, že všechna bezpečnostní opatření budou odpovídat nejvyšším standardy a budou efektivně realizována.
Ve společnosti Phoenix Contact jsou příslušné týmy, včetně týmů ve vybraných národních společnostech, certifikovány podle mezinárodní normy IEC 62443-2-4. Tato certifikace potvrzuje, že naše týmy mají potřebné dovednosti a používají postupy zajišťující bezpečnou integraci a provoz systémů v oblasti průmyslové automatizace. Tato kvalifikace nám umožňuje nabízet našim zákazníkům v celém světě spolehlivá a bezpečná řešení, která splňují nejnovější požadavky kladené na kybernetickou bezpečnost.
Řešení podle IEC 62443-3-3
Žádné obecné řešení realizace bezpečnostních norem neexistuje. Pravidla se spíše musejí zavádět podle individuálních přání a okolností. Abychom lépe vysvětlili a implementovali procesní požadavky a funkční systémové požadavky, vyvíjíme ve společnosti Phoenix Contact různé šablony (metodické pokyny) pro různé trhy a řešení.
Metodický pokyn „Remote-Monitoring and -Control“ ukazuje např. kromě vícestupňové strategie zabezpečení (koncepce Defense in Depth) také segmentaci do zón a kanálů, kontrolu datových toků, průběžné šifrování komunikace, zvyšování odolnosti komponentů, školení pro zaměstnance zaměřená na bdělost pracovníků a procesy související se správou opravných aktualizací a řízením rizik.
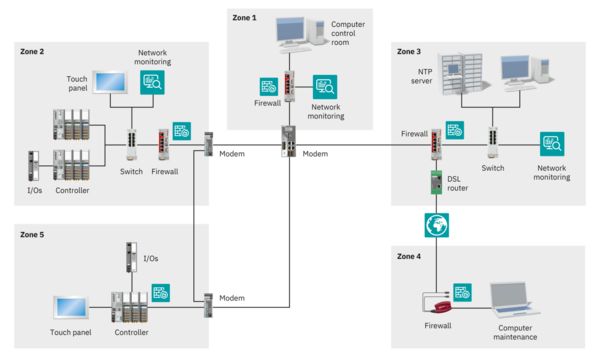
Náš metodický pokyn „Remote-Monitoring and -Control“ certifikovaný zkušebnou TÜV Süd podle normy IEC 62443-3-3
Kybernetická bezpečnost se stává zákonem
IEC 62443: Faktor úspěchu směrnic o kybernetické bezpečnosti
Kvůli novému zákonu o kybernetické odolnosti (CRA), nové směrnici NIS 2 a nové směrnici o strojních zařízeních bude přijímání opatření v oblasti kybernetické bezpečnosti v Evropě právně závazné. A to již nejen v oblasti kritické infrastruktury.
Aby bylo možné splnění vysokých požadavků nových bezpečnostních směrnic, je užitečné řídit se příslušnými mezinárodními normami. Jednou z těchto norem je bezpečnostní norma IEC 62443. Norma IEC 62443 již například pokrývá mnoho požadavků stanovených zákonem CRA. A to s ohledem jak na bezpečný vývojový proces, tak i na technické požadavky kladené na produkty a systémy. Norma IEC 62443 je proto slibným kandidátem na budoucí harmonizovanou normu zákona CRA.
Norma IEC 62443 také poskytuje komplexní podporu pro zajištění shody s novou bezpečnostní směrnicí NIS 2 nebo novou směrnicí o strojních zařízeních.
Odkazy a soubory ke stažení
LinkedIn: Průmyslová komunikace a kybernetická bezpečnost Stát se členem naší komunity nyní
Průmyslové komunikační sítě nám umožňují bezpečně přenášet data z terénu přes řídicí úroveň až do cloudu. Na naší stránce LinkedIn Průmyslová komunikace a kybernetická bezpečnost najdete zajímavé informace týkající se témat dostupnost sítě, kybernetická bezpečnost, vzdálená údržba a mnoho dalších. Staňte se členem naší komunity!