Consulenza e supporto per la cybersecurity industriale

Difendersi oggi, per essere intoccabili domani La sfida della Cybersecurity industriale
Nel nuovo scenario normativo europeo, la Direttiva NIS 2 e il Cyber Resilience Act impongono alle imprese requisiti sempre più stringenti in materia di sicurezza informatica. L’obiettivo è chiaro: garantire la resilienza digitale delle infrastrutture critiche e dei sistemi industriali, proteggendo dati, processi e know-how da minacce sempre più sofisticate.
In un contesto in cui l’Industrial AI e la convergenza tra IT e OT stanno trasformando radicalmente il modo di produrre, la sicurezza non è più un’opzione, ma una necessità strategica. Gli attacchi informatici non colpiscono più solo le infrastrutture: oggi ogni componente della rete, ogni dispositivo, ogni accesso remoto può diventare un punto vulnerabile. E le conseguenze – dai fermi impianto alla perdita di dati, fino al danno reputazionale – possono essere devastanti.

Partner per la Cybersecurity industriale
Phoenix Contact si propone come il tuo partner certificato IEC 62443-2-4, offrendo un approccio strutturato, modulare e personalizzato alla cybersecurity industriale.
Grazie a un team di esperti e tecnologie “Security by Design”, accompagniamo le aziende nella valutazione del proprio livello di sicurezza e nell'identificazione delle misure di miglioramento più adeguate.
Non solo consulenza tecnica, ma una guida strategica per costruire una postura di sicurezza solida, sostenibile e allineata agli obiettivi di business.
Servizi Cybersecurity Industriale
Cybersecurity Posture
Attività di valutazione snella e non invasiva, pensata per offrire al cliente una prima fotografia ad alto livello della propria postura di cybersecurity in ambito OT/ICS, facendo riferimento ai principi dello standard IEC 62443.
L’obiettivo è identificare rapidamente aree critiche, lacune e priorità senza eseguire un’analisi completa o approfondita, così da fornire indicazioni operative preliminari su cui costruire eventuali successive attività di hardening, adeguamento o approfondimento tecnico.
L’analisi è svolta in riferimento semplificato ai quattro macro-domini della IEC 62443:
- Governance e Politiche (2-1)
- Architettura e Segmentazione (3-2)
- Gestione Accessi e Utenti (3-3)
- Gestione Asset e Patch (2-1/4-2)
- Monitoraggio e Logging (3-3)
- Continuità Operativa
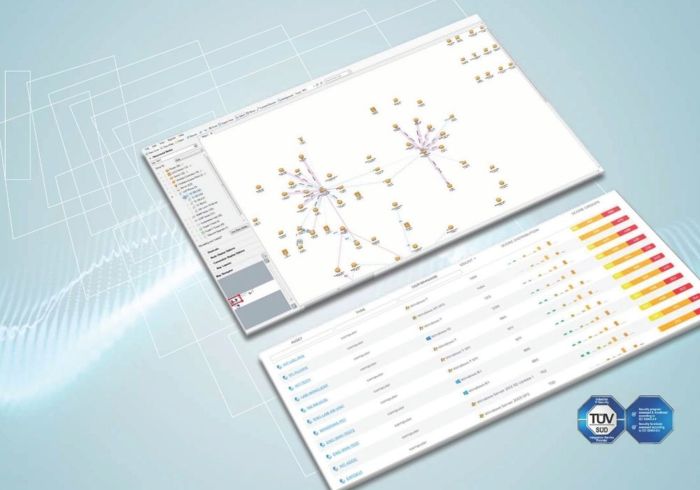
Network Survey Ottieni una visione chiara della tua rete industriale
Il servizio di Network Survey fornisce una fotografia puntuale dell'infrastruttura OT, aiutando a comprendere la composizione della rete e i principali flussi di comunicazione tra dispositivi e sistemi. Attraverso attività di rilevazione non invasive e strumenti di analisi dedicati, vengono raccolte informazioni utili per supportare le successive valutazioni di cybersecurity e individuare le aree che meritano ulteriori approfondimenti.
Al termine dell'attività viene fornita una documentazione tecnica del perimetro analizzato e delle evidenze rilevate. La review raccomanda infatti di descrivere il servizio come un'analisi puntuale, senza trasformarlo in una promessa di monitoraggio continuo o di copertura totale della rete.

Security Assessment Pianificare e implementare le misure di miglioramento
La Security Remediation supporta le organizzazioni nella definizione e nell'attuazione delle misure tecniche individuate durante le attività di assessment e analisi. L'obiettivo è contribuire al miglioramento del livello di sicurezza dell'infrastruttura industriale attraverso interventi concordati sul perimetro definito, come il rafforzamento delle configurazioni, la segmentazione delle reti, la protezione degli host, la gestione di aggiornamenti e backup e altre azioni di mitigazione coerenti con le esigenze operative del cliente.
La documentazione di review evidenzia l'importanza di distinguere chiaramente tra raccomandazioni, implementazione e gestione successiva, evitando formulazioni che implichino attività continuative o responsabilità non esplicitamente definite.

Risk Gap Analysis Come valuti la sicurezza della tua rete?
Il servizio di Risk Gap Analysis ha l’obiettivo di identificare e analizzare il rischio cyber associato agli asset OT secondo lo standard ISA/IEC 62443-3-2 (con focus sul requisito ZCR 2).
Il valore aggiunto del servizio è la correlazione tra i rischi tecnici e l’impatto operativo attraverso un’analisi del rischio, consentendo di prioritizzare i rischi in funzione delle conseguenze del sistema.
Una Risk GAP Analysis mostra alle organizzazioni quali controlli dello Standard hanno implementato e, in alcuni casi, fornisce ulteriori informazioni sui progressi realizzati nel soddisfare i requisiti.
Tuttavia, non aiuta le organizzazioni a capire se ogni controllo sia necessario, questo dettaglio viene fornito dal servizio Security Assessment.
I due processi formano quindi un processo univoco, dove la parte iniziale di Security Assessment è sempre fondamentale mentre la parte di Risk GAP Analysis può essere opzionale solo dopo aver realizzato il Security Assessment.
IT Redex Individua segnali di esposizione e possibili criticità nei sistemi IT e OT
IT REDEX è un servizio di analisi finalizzato a supportare l'identificazione di possibili indicatori di compromissione, vulnerabilità note e configurazioni che meritano attenzione all'interno dell'infrastruttura aziendale.
Attraverso una valutazione mirata del perimetro concordato, vengono raccolte evidenze utili a comprendere il livello di esposizione e a definire le priorità di intervento. Il risultato dell'attività è un report con osservazioni tecniche e raccomandazioni per supportare il cliente nelle successive decisioni di miglioramento della sicurezza.

NIS2 Analysis
Sevizio di supporto ai clienti nel percorso di adeguamento alla direttiva NIS 2 (Network and Information Security, sicurezza informatica e di rete), introdotta dall'UE con severe disposizioni in materia di Cyber Security per i suoi Stati membri.
Il servizio si realizza attraverso un assesment basato sia sui dettami della ISO 27001 che su quelli della IEC 62443, in modo da coprire al meglio le esigenze delle compagnie che lavorano in contesti misti IT/OT.
Attraverso interviste, analisi documentale e gap analysis, il servizio costruisce una roadmap operativa chiara e realistica. L'attività ha carattere consulenziale e non costituisce certificazione né attestazione di conformità.
Cybersecurity Training
La formazione Cybersecurity in ambito OT (Operational Technology) è un pilastro fondamentale per garantire la sicurezza e la resilienza delle infrastrutture critiche e degli ambienti industriali.
In un contesto sempre più caratterizzato da minacce avanzate e persistenti, il servizio offerto mira a trasferire competenze tecniche specifiche al personale del cliente, Contribuendo ad aumentare competenze e consapevolezza del personale.
I nostri corsi di formazione sono articolati in base agli argomenti e al know-how dei partecipanti. Ideati per il personale del cliente, hanno lo scopo di fornire le modalità e le procedure utili a mantenere il livello di security concordato.
Il piano formativo modulare si compone di:
- Corsi
- Training hands-on
- Fornitura manualistica